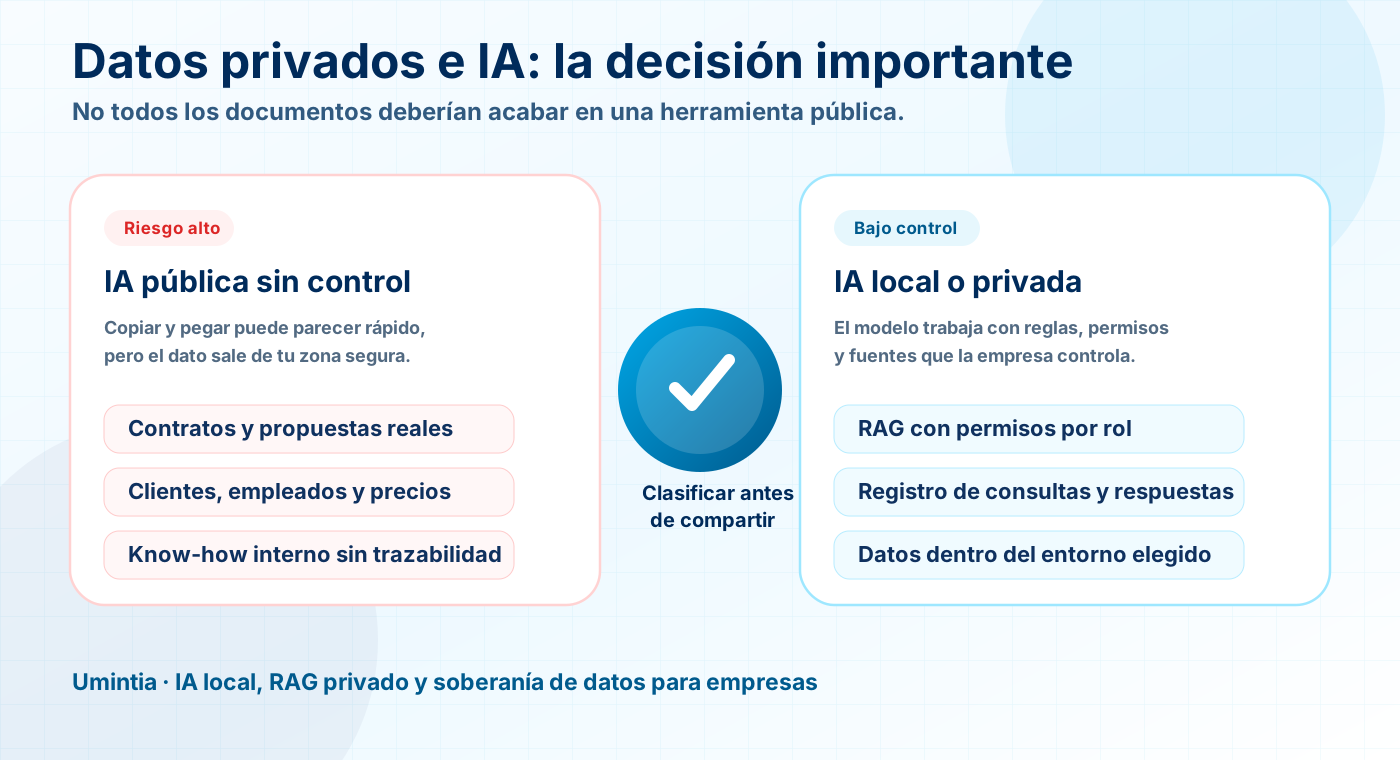
La escena se repite más de lo que parece: alguien tiene prisa, abre una IA pública y pega un contrato, una propuesta, una lista de clientes o un documento interno para “resumirlo rápido”.
La intención suele ser buena. Ahorrar tiempo, desbloquear una tarea, preparar una respuesta mejor. El problema es otro: muchas veces nadie se ha parado a pensar dónde se procesa ese texto, quién podría revisarlo después o si la empresa puede justificar ese uso.
La IA no es el enemigo. El riesgo está en usarla como si todos los datos fueran iguales.
La idea clave
Si no enviarías ese documento por un canal externo cualquiera, tampoco conviene pegarlo sin control en una IA pública.
Antes de usar una herramienta de IA, basta con hacerse tres preguntas sencillas:
- ¿Qué información estoy copiando?
- ¿Dónde se va a procesar?
- Si mañana me preguntan por qué lo hice, ¿tengo una respuesta clara?
Si alguna respuesta queda en el aire, mejor parar un momento.
Semáforo rápido de datos
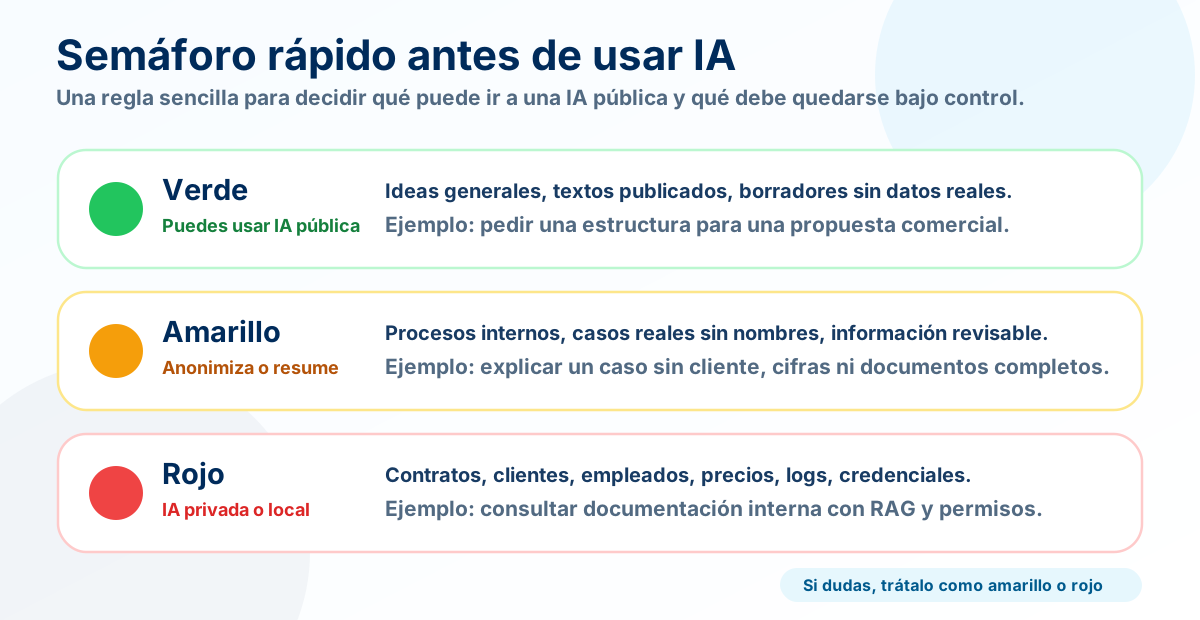
Verde: sin mucho problema
Una IA pública puede ayudar con tareas generales:
- ideas para un email;
- textos ya publicados;
- borradores sin nombres reales;
- estructuras de propuestas, presentaciones o guiones.
Aquí el riesgo es bajo porque no estás entregando conocimiento sensible de la empresa.
Amarillo: úsalo con cabeza
Hay casos donde la IA puede servir, pero conviene limpiar antes el contenido:
- procesos internos explicados de forma general;
- casos reales sin nombres ni cifras concretas;
- borradores que luego revisará una persona;
- información útil, pero no crítica.
En esta zona lo importante es anonimizar, resumir y no pegar el documento entero “por comodidad”.
Rojo: no lo subas sin control
Aquí es donde aparecen los problemas:
- contratos;
- datos de clientes o empleados;
- tarifas, márgenes o previsiones;
- credenciales, logs o capturas de sistemas;
- documentación técnica sensible;
- propiedad intelectual de la empresa.
Con este tipo de material, la pregunta no es “¿la IA me lo resume bien?”. La pregunta es si ese dato debería salir de tu entorno.
El error más habitual
Tener permiso para leer un documento no significa tener permiso para mandarlo fuera.
Un comercial puede acceder a una propuesta. Una persona de administración puede ver facturas. Un técnico puede consultar incidencias. Eso no les da automáticamente permiso para copiar todo el contenido en una herramienta externa.
Ahí se rompe la seguridad: no por mala fe, sino por falta de criterio operativo.
Cuándo pasar a IA local o privada
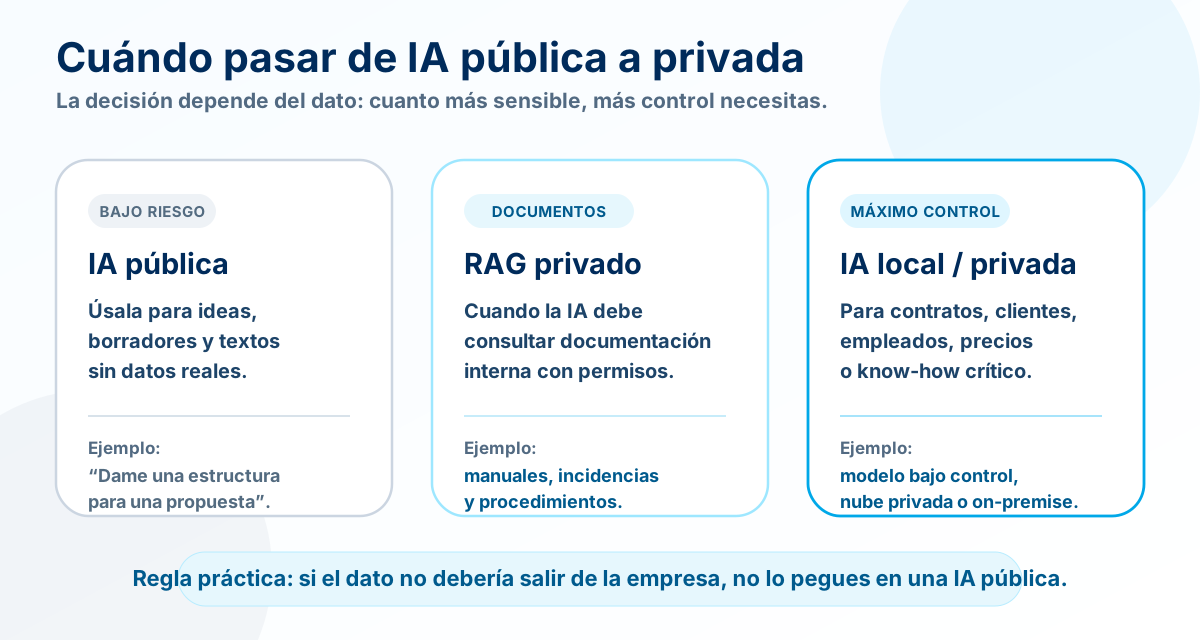
Tiene sentido valorar IA Open-Source para empresas, nube privada o despliegue local cuando la IA necesita trabajar con información que no debería circular libremente.
Algunas señales claras:
- la IA debe consultar documentación interna;
- hay datos de clientes, contratos o empleados;
- necesitas permisos por equipo, rol o departamento;
- quieres saber qué se preguntó, qué respondió la IA y con qué fuente;
- el uso será frecuente;
- hay requisitos de privacidad, cumplimiento o soberanía del dato.
En esos casos, una IA pública puede seguir siendo útil para tareas genéricas, pero no debería ser el lugar donde acaba todo el conocimiento interno.
Una arquitectura más segura
Lo normal no es elegir entre “prohibir la IA” o “subirlo todo”. Casi siempre encaja mejor una estrategia híbrida.
Una forma razonable de plantearlo:
- IA pública para tareas sin datos sensibles.
- Reglas internas claras sobre qué se puede pegar y qué no.
- RAG privado para consultar documentos internos con permisos.
- IA local o privada para información crítica.
- Registro de uso y revisión humana cuando la respuesta afecte a clientes, dinero o cumplimiento.
No hace falta complicarlo desde el primer día. Pero sí conviene marcar límites antes de que cada persona improvise por su cuenta.
Ejemplo sencillo
Imagina una empresa que quiere consultar manuales técnicos, incidencias y procedimientos con IA.
La vía rápida sería subir los documentos a cualquier herramienta y empezar a preguntar. Funciona... hasta que aparecen documentos con datos de clientes, información técnica sensible o procedimientos que no deberían salir de la empresa.
Una vía más segura sería:
- clasificar los documentos;
- definir quién puede consultar qué;
- crear una base de conocimiento privada;
- usar RAG para recuperar solo fuentes autorizadas;
- registrar consultas importantes;
- revisar respuestas antes de tomar decisiones críticas.
Es menos vistoso que “pega todo aquí y pregunta”, pero es mucho más defendible cuando hablamos de empresas reales.
Resumen práctico
La IA pública es útil. Mucho. Pero no todos los datos deberían pasar por ahí.
Para trabajar con información sensible hacen falta reglas, permisos y trazabilidad. Y cuando el conocimiento interno se convierte en parte del día a día, conviene plantearse IA privada, RAG con permisos o una arquitectura local/híbrida.
El objetivo no es asustar ni frenar la adopción. Es usar IA sin regalar contratos, clientes, márgenes o documentación interna por el camino.
En Umintia ayudamos a empresas de Donostia - San Sebastián, Gipuzkoa y Euskadi a separar los casos sencillos de los casos sensibles: qué puede ir a IA pública, qué necesita RAG privado y cuándo compensa una solución de IA local o privada.